📋 Tabla de contenidos
- 🔐 ¿Qué es Secure Boot y por qué debería importarte?
- 📋 Los 3 certificados que expiran y sus fechas
- ⚠️ ¿Qué pasa si NO actualizás? No es el fin del mundo, pero…
- ✅ Cómo verificar en 30 segundos si tu PC ya está protegida
- 🔄 El proceso de actualización: por qué tu PC se reinicia varias veces
- 💻 ¿Y si mi laptop es vieja? Equipos en riesgo y qué hacer en Costa Rica
- ✅ Lo que tenés que hacer hoy
- ❓ Preguntas frecuentes
Hay una fecha que todo usuario de Windows 11 debería tener marcada en el calendario: junio de 2026. No es una actualización de funciones, ni un parche de seguridad común. Es la fecha en la que los certificados Secure Boot originales que gobiernan el arranque de millones de PCs desde 2011 empiezan a expirar.
💡 ¿Sabías que…? El 24 de junio de 2026 expira el primer certificado Secure Boot que se instaló de fábrica en la mayoría de laptops Windows. Microsoft ya tiene listos los reemplazos, pero si tu PC no recibe la actualización, perderás protecciones de seguridad de forma permanente — y no vas a notar nada raro hasta que sea demasiado tarde.
— Microsoft Security Response Center, mayo 2026
En TecniSistemas CR ya estamos revisando los equipos que llegan al taller para asegurarnos de que estén listos. Porque esta actualización no es opcional: es la diferencia entre un Windows protegido y uno que se va degradando sin que te des cuenta. En esta guía te explicamos todo lo que necesitás saber, sin tecnicismos innecesarios.
🔐 ¿Qué es Secure Boot y por qué debería importarte?
Imaginá un guardia de seguridad en la entrada de un edificio. Su trabajo es revisar a cada persona que quiere entrar y asegurarse de que trae una identificación válida. Secure Boot hace exactamente eso, pero con el software que carga cuando encendés tu computadora.
Cada vez que presionás el botón de encendido, Secure Boot verifica que el sistema operativo y los componentes que se cargan durante el arranque estén firmados digitalmente por una autoridad de confianza. Si alguien intentó instalar un bootkit —un malware que se esconde antes de que Windows arranque—, Secure Boot lo bloquea.
¿Y eso qué tiene que ver conmigo?
Los certificados que usa Secure Boot tienen fecha de vencimiento, como una licencia de conducir. Los originales se crearon en 2011 y Microsoft los está reemplazando por certificados nuevos fechados en 2023. Si tu PC se queda con los viejos después de que expiren, el guardia de seguridad se queda sin lista actualizada de a quién dejar pasar.
Esto no es teoría: el malware BlackLotus —descubierto en 2023— demostró que los bootkits pueden burlar Secure Boot explotando justamente la antigüedad de estos certificados. La actualización cierra esa puerta.
📋 Los 3 certificados que expiran y sus fechas
No es un solo certificado — son tres. Y cada uno tiene su fecha de vencimiento:
| Certificado | Expira | ¿Qué hace? |
|---|---|---|
| Microsoft Corporation KEK CA 2011 | 🔴 24 junio 2026 | Autoridad que valida qué firmas son de confianza |
| Microsoft UEFI CA 2011 | 🔴 27 junio 2026 | Firma el firmware y los cargadores de arranque UEFI |
| Microsoft Windows Production PCA 2011 | 🟡 19 octubre 2026 | Firma los componentes de arranque de Windows |
⚠️ Los dos primeros vencen en menos de un mes. Si no actualizás antes del 24 de junio, entrás en territorio de “seguridad degradada permanente”.
⚠️ ¿Qué pasa si NO actualizás? No es el fin del mundo, pero…
Microsoft lo confirmó en una sesión AMA (Ask Me Anything) con sus ingenieros de seguridad en marzo de 2026. Esto es lo que realmente pasa — sin alarmismo:
- ✅ Tu PC NO va a dejar de funcionar. Windows va a arrancar y funcionar normalmente.
- ✅ No perdés tus archivos ni programas. La actualización no toca tus datos.
- ❌ Microsoft deja de enviarte actualizaciones críticas de arranque. Sin los certificados nuevos, las listas negras de malware (DBX revocations) no se aplican.
- ❌ Protección contra bootkits: anulada. Si en el futuro aparece un malware tipo BlackLotus, tu PC queda expuesta.
- ❌ Con el tiempo, BitLocker y cargadores de arranque de terceros pueden fallar.
- ❌ Nuevas funciones de Windows podrían no estar disponibles. Si Microsoft decide exigir los certificados 2023 para activar ciertas features, te quedás afuera.
El resumen: no pasa nada grave de inmediato, pero tu PC empieza un deterioro de seguridad silencioso. Como no tener antivirus actualizado, pero a nivel del arranque. Y lo peor es que no vas a ver ni un solo mensaje de alerta.
✅ Cómo verificar en 30 segundos si tu PC ya está protegida
La verificación es rapidísima. Solo necesitás seguir estos pasos:
Paso 1 — Abrí la Configuración de Windows
Presioná Windows + I o hacé clic en el engranaje del menú de inicio.
Paso 2 — Andá a Seguridad de Windows
Navegá a Privacidad y seguridad → Seguridad de Windows.
Paso 3 — Buscá “Arranque seguro”
En la sección de Seguridad del dispositivo, vas a ver el estado de Secure Boot.
- 🟢 Si ves un check verde ✅ → ya tenés los certificados 2023. ¡Listo!
- 🔴 Si ves “Requiere acción” → necesitás actualizar. Seguí leyendo.
💡 TIP RÁPIDO: También podés verificarlo abriendo una terminal como administrador y escribiendo
Confirm-SecureBootUEFI. Si devuelveTrue, Secure Boot está activo — pero eso no significa que tengas los certificados nuevos. La verificación completa está en la app de Seguridad de Windows.
🔄 El proceso de actualización: por qué tu PC se reinicia varias veces
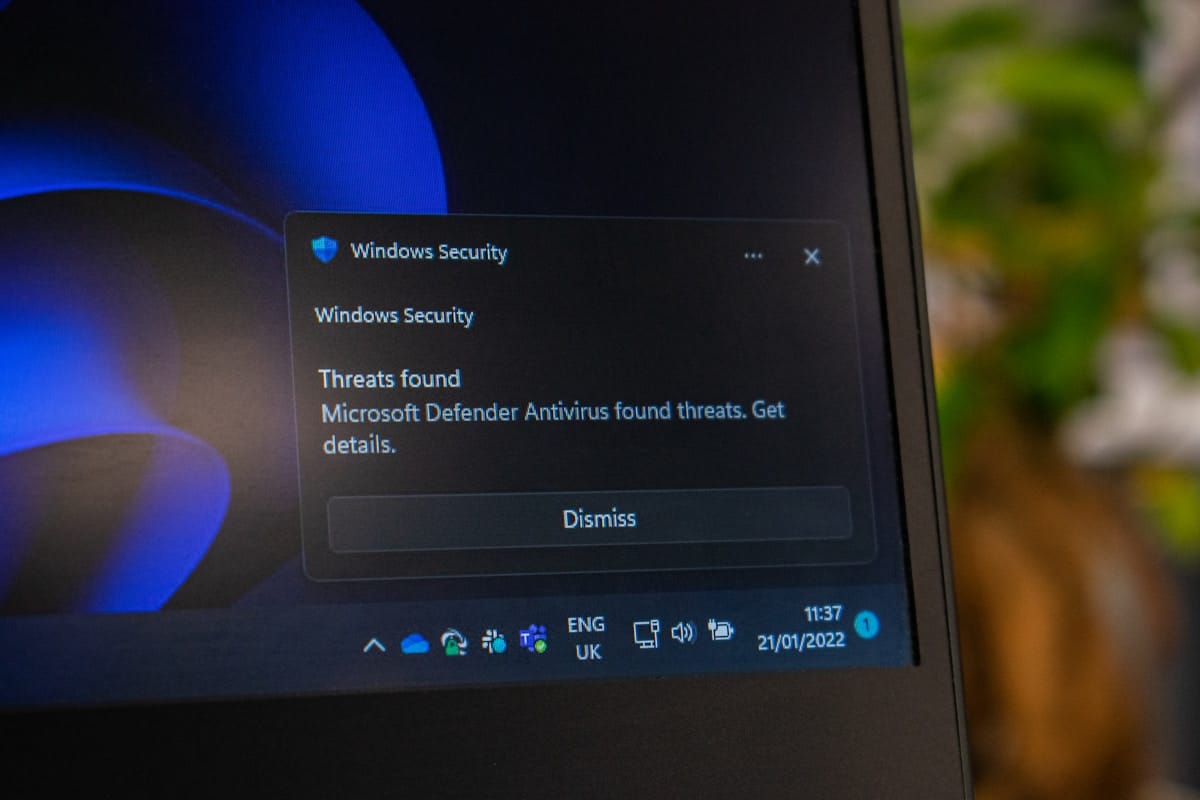
Si Windows Update te está aplicando la KB5096160 (o similares) y tu PC se reinicia varias veces seguidas, no te asustés — es completamente normal. La actualización de certificados Secure Boot funciona en fases:
- Windows Update descarga los nuevos certificados 2023.
- El primer reinicio instala los certificados en la partición UEFI.
- El segundo reinicio verifica que los certificados nuevos funcionan correctamente.
- En algunos equipos, un tercer reinicio aplica las revocaciones DBX (listas negras de malware).
Si tenés BitLocker activado, no te preocupes: la actualización es compatible y no necesitás suspender el cifrado. Microsoft diseñó el proceso para que BitLocker reconozca los nuevos certificados automáticamente.
Lo que SÍ necesitás: Secure Boot debe estar activado en la BIOS/UEFI. Si lo desactivaste manualmente en algún momento (por ejemplo, para instalar Linux en dual-boot), la actualización va a fallar. Y si tu equipo usa Legacy BIOS en lugar de UEFI, simplemente no puede recibirla — el sistema lo saltea automáticamente.
💻 ¿Y si mi laptop es vieja? Equipos en riesgo y qué hacer en Costa Rica
No todas las PCs están en la misma situación. Estos son los escenarios:
| Tu equipo | ¿Recibe la actualización? | ¿Qué hacer? |
|---|---|---|
| Laptop 2020+ con Windows 11 | ✅ Sí, automático | Dejá que Windows Update haga su trabajo |
| Laptop 2017-2019 con UEFI | ⚠️ Depende del fabricante | Verificá actualizaciones de BIOS del fabricante |
| Laptop con Secure Boot desactivado | ❌ No | Reactivalo en la BIOS y aplicá la actualización |
| Equipo con Legacy BIOS (muy viejo) | ❌ No compatible | Evaluar renovación de equipo |
🇨🇷 La realidad tica
En Costa Rica, miles de usuarios y empresas usan laptops de 4 a 7 años. Son equipos que todavía funcionan bien para ofimática y estudio, pero que cayeron en el limbo del soporte de fabricante: Lenovo, Dell y HP ya no publican BIOS nuevas para esos modelos.
Si este es tu caso, tenés tres opciones reales:
- 🔧 Diagnóstico técnico: llevá el equipo a un taller para que verifiquen si se puede aplicar la actualización manualmente.
- 💻 Renovar equipo: laptops reacondicionadas con Windows 11 y UEFI moderno, desde precios accesibles.
- 🛡️ Mitigación parcial: si no podés actualizar, reforzá la seguridad con buenas prácticas de ciberseguridad y mantené todo lo demás al día.
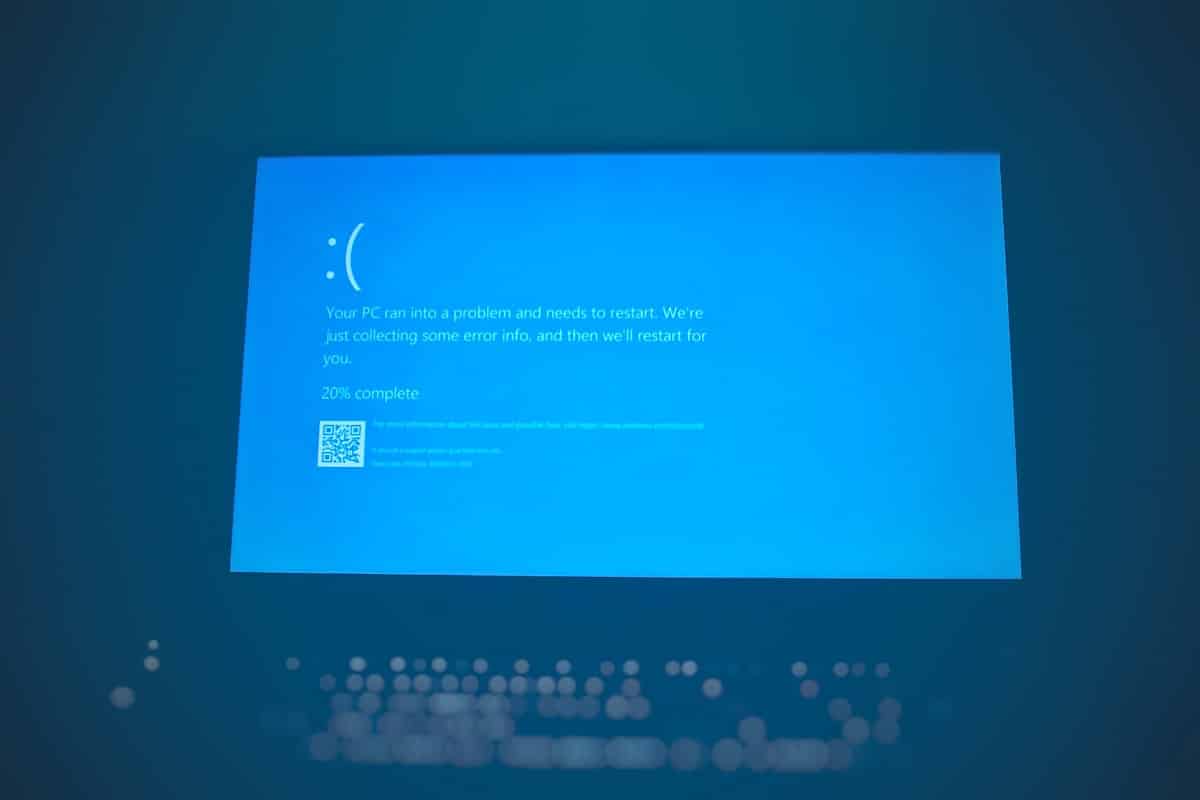
✅ Lo que tenés que hacer hoy
- ✅ Verificá tu estado ahora: andá a Configuración > Seguridad de Windows > Arranque seguro. Si no ves check verde, seguí al siguiente paso.
- ✅ Ejecutá Windows Update: asegurate de tener todas las actualizaciones pendientes instaladas. La KB5096160 es la que trae los certificados 2023.
- ✅ No canceles los reinicios: si ves que tu PC se reinicia varias veces, dejalo terminar. No está dañado.
- ✅ Revisá la BIOS: si Secure Boot está desactivado, entrá a la BIOS (F2, F10 o Del al encender) y activá “Secure Boot” en la sección de seguridad o arranque.
- ✅ Si tenés dudas, consultá: mejor prevenir que lamentar. Un diagnóstico toma minutos y te da tranquilidad.
🛒 ¿Tu laptop no recibe la actualización o no sabés cómo verificarlo?
En TecniSistemas CR hacemos diagnóstico gratuito del estado de Secure Boot y BIOS de tu equipo. Si tu laptop ya no da para más, también tenemos equipos reacondicionados con Windows 11 listos para el 2026. Sin letra chica, en colones y con garantía.
👉 Ver laptops y equipos
💬 Consultá por WhatsApp
📅 Agendá una revisión en el taller
❓ Preguntas frecuentes sobre Secure Boot
¿Mi computadora va a dejar de funcionar si no actualizo?
No. Windows va a arrancar y funcionar normalmente. Lo que perdés es la protección contra malware de arranque y las futuras actualizaciones de seguridad a nivel de boot.
¿Pierdo mis archivos o programas?
No. La actualización de certificados no toca tus documentos, fotos ni aplicaciones instaladas. Lo único que cambia es la firma digital que verifica la integridad del arranque.
¿Esto afecta a Windows 10 también?
Sí. Aplica a cualquier dispositivo con Secure Boot, sin importar la versión de Windows. Pero si tu PC ya corre Windows 10 sin Secure Boot activado, la actualización simplemente se salta.
¿Qué hago si tengo dual-boot con Linux?
Si instalaste Linux con Secure Boot activado, la mayoría de distribuciones modernas (Ubuntu, Fedora) ya firman sus cargadores con los certificados de Microsoft. La actualización debería funcionar sin problemas. Si usás Secure Boot desactivado, no recibirás la actualización.
¿Los nuevos certificados también expiran?
Sí, en 2038. Así que este tema va a volver en una década. Pero mientras tanto, los certificados 2023 ofrecen protección renovada contra las amenazas de arranque actuales.
👤 Opinión del editor — TecniSistemas CR
Es curioso cómo las fechas de vencimiento más importantes de nuestra vida digital no aparecen en ningún calendario. Los certificados Secure Boot expiran en silencio, sin alertas, sin notificaciones rojas — igual que la batería hinchada que no da señales hasta que ya deformó la carcasa. La lección es la misma: en tecnología, lo que no se ve también caduca. Y en junio de 2026, toca renovar.
📚 Más artículos que te pueden interesar
- Microsoft ahora te deja desinstalar Copilot por completo — guía paso a paso para liberar espacio y rendimiento en tu laptop con Windows 11.
- 4 de cada 10 empresas en Costa Rica no tienen antivirus — guía completa de ciberseguridad para pymes y profesionales independientes.
- Alerta ClickFix: el malware que se roba tus contraseñas con un falso CAPTCHA — cómo protegerte y qué hacer si ya caíste.
📋 Fuentes
- Microsoft reveals what happens to Windows 11 PCs if you ignore the Secure Boot deadline — WindowsLatest, 26 mayo 2026
- Expiración del certificado de arranque seguro de Windows y actualizaciones de CA — Microsoft Support (KB5062710)
- Your Windows PC has a security deadline in June 2026 — Malwarebytes, mayo 2026
- Your PC’s trust in Windows has an expiration date — PCWorld, mayo 2026
- Microsoft avisa: esto pasará en tu PC si no actualizas los certificados — SoftZone, mayo 2026
Si trabajás en tecnología, tenés una startup, o simplemente te…
Google y AWS regalan becas con certificación oficial para ticos.…
¿Comprar inteligencia artificial? Error. La IA es tecnología, no un…
La matriz renovable de Costa Rica atrae data centers de…