📋 Lo que necesitás saber (lectura 7 min)
✅ Microsoft acaba de lanzar el Patch Tuesday más grande en 23 años: 206 vulnerabilidades corregidas, el récord absoluto desde 2003.
✅ Incluye 3 zero-days críticos: un bypass de BitLocker (CVE-2026-50507), una denegación de servicio HTTP/2 y una escalada de privilegios a SYSTEM.
⚠️ Cualquier laptop con BitLocker en modo TPM-only está vulnerable al robo físico hasta que apliques este parche.
💡 No todo es seguridad: el update trae CPU Boost, Multi-App Camera y Shared Audio, joyas ocultas que hacen Windows 11 más rápido y útil.
🇨🇷 En Costa Rica, donde el rezago de parches es de 2-4 semanas, actualizar YA es crítico — especialmente si usás BitLocker o Remote Desktop.
Hay fechas que se quedan grabadas. El 11 de agosto de 2003, el gusano Blaster infectó 10 millones de PCs en una semana. Fue tan grave que Microsoft creó el Patch Tuesday como respuesta: un martes al mes, parches para todos, sin excusas.
Veintitrés años después, el Microsoft Patch Tuesday de junio 2026 acaba de romper ese mismo récord que nació del caos: 206 vulnerabilidades corregidas en un solo mes. El número más alto desde que existe el programa. Y no es solo cantidad: 3 de esos bugs son zero-days — fallos que los atacantes ya conocían antes del parche.
Pero esta vez la historia tiene dos caras. Microsoft no solo puso curitas: coló mejoras de rendimiento reales dentro del mismo update. Un CPU Boost que se siente, cámara que funciona en varias apps a la vez, y audio Bluetooth compartido entre dos personas. Cosas que, sinceramente, dan ganas de actualizar aunque no te importe la seguridad.
Acá te contamos todo lo que trae este parche histórico, qué zero-days son peligrosos de verdad, y por qué en Costa Rica deberías actualizar antes del fin de semana.
💡 206 bugs en un solo mes: ¿es para asustarse?
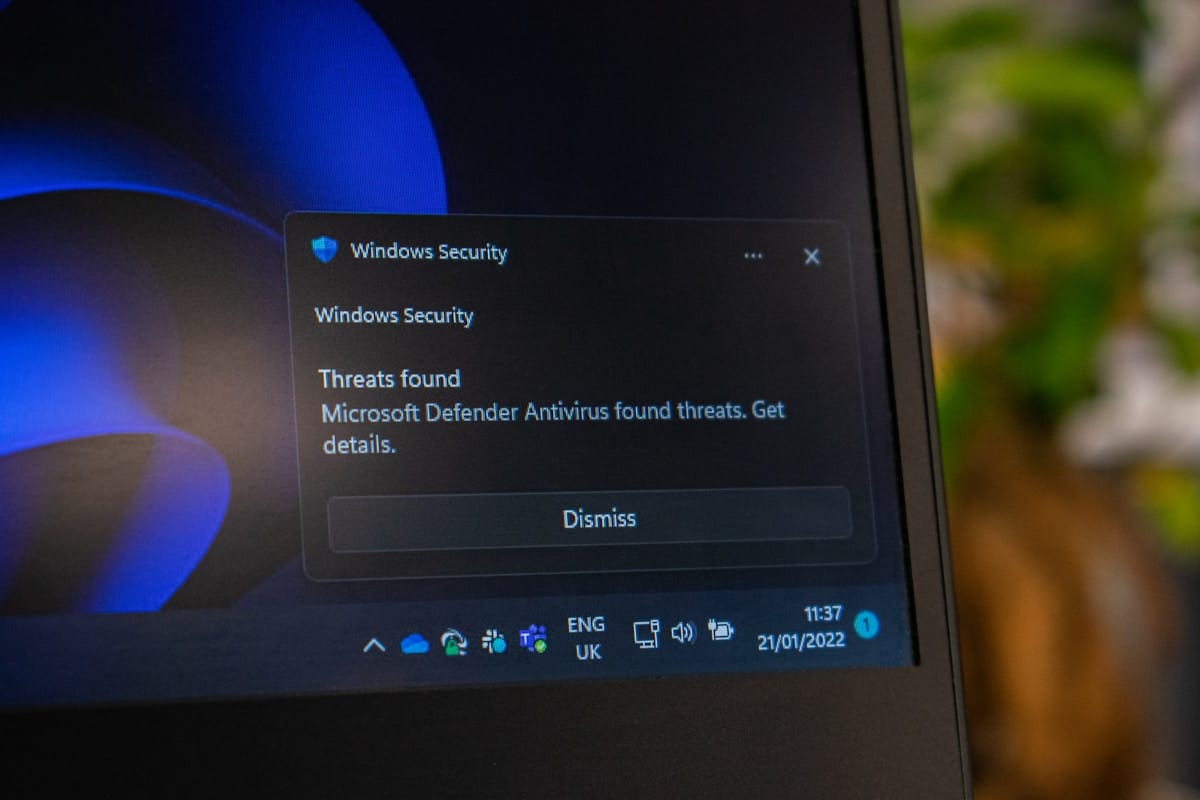
> 💡 206 vulnerabilidades es más de lo que Microsoft parchó en todo el primer trimestre de 2026 junto. De esas, 32 son críticas (Critical severity) y 54 permiten ejecución remota de código — un atacante podría tomar control de tu PC sin que tocás nada.
El número asusta, sí. Pero hay contexto: Microsoft cambió su metodología de clasificación este año y ahora agrupa vulnerabilidades relacionadas bajo CVEs más granulares. Eso infla el conteo. Dicho esto, la superficie de ataque es real: 11 de esos CVEs atacan específicamente al Remote Desktop Client, algo que en Costa Rica se usa a diario en oficinas con trabajo híbrido.
La build que recibís se identifica como KB5094126. Después de actualizar, tu sistema debe mostrar build ≥ 26100.8655 (Windows 11 24H2) o ≥ 26200.8655 (25H2).
⚠️ Los 3 zero-days que sí son peligrosos
Un zero-day es un fallo que los atacantes conocen antes de que Microsoft publique el parche. De los 3 más graves de este mes, uno ya estaba siendo explotado activamente. Acá te los explicamos sin tecnicismos:
| Vulnerabilidad | Qué hace | A quién afecta |
|---|---|---|
| CVE-2026-50507 BitLocker bypass |
Un atacante con acceso físico a tu laptop puede saltarse el cifrado BitLocker y leer todos tus archivos. No necesita contraseña ni ser admin. | Cualquier laptop con BitLocker en modo TPM-only. Windows 10, 11 y Server. |
| CVE-2026-49160 HTTP.sys DoS |
Un atacante remoto puede tumbar servidores Windows (IIS, APIs) con un solo paquete malicioso. Sin autenticación. | Servidores Windows expuestos a internet. Pymes con servidor web propio. |
| CVE-2026-45586 CTFMON EoP |
Escala privilegios a SYSTEM (control total). Peligroso porque se combina con otros exploits para tomar la máquina por completo. | Todos los Windows 10 y 11. No requiere interacción del usuario. |
El BitLocker bypass es el más relevante para el usuario tico: si te roban la laptop y tenía BitLocker activado con TPM-only, el ladrón puede leer tus archivos como si nada. La solución es cambiar a TPM+PIN (un PIN adicional que pedís al encender, además del TPM).
🚀 Las 5 joyas ocultas que trae el parche
Microsoft no quiere que actualices solo por miedo. Metieron mejoras reales de rendimiento y funcionalidad dentro del mismo paquete. Acá las 5 que más nos gustaron:
1. CPU Boost — Windows 11 ahora se siente más rápido
Al abrir el menú Start, la búsqueda o el Action Center, el procesador sube a máxima frecuencia por 1-3 segundos. En hardware modesto (el más común en Costa Rica) la diferencia es noche y día. Scott Hanselman, VP de Microsoft, lo defendió diciendo: “Apple hace esto hace años y lo aman”. Bueno, ahora Windows también.
2. Multi-App Camera — varias apps usando la cámara a la vez
Antes solo una aplicación podía acceder a la cámara. Ahora Windows 11 permite que varias apps la usen simultáneamente. Ni Android ni macOS pueden hacer esto de forma nativa. Ideal para streamers, docentes en Zoom que también graban, o videollamadas con efectos en tiempo real.
3. Shared Audio — dos personas, una laptop, audífonos separados
Usando Bluetooth LE Audio, dos personas pueden escuchar el mismo contenido desde una sola PC con audífonos distintos. Perfecto para parejas viendo Netflix en la laptop o compañeros de trabajo compartiendo una presentación sin molestar a nadie.
4. Task Manager con métricas NPU
Nuevas columnas en el Administrador de Tareas para monitorear las NPU (Neural Processing Units) de las Copilot+ PC. Si tenés una laptop con chip Snapdragon X o Intel Lunar Lake, ahora podés ver exactamente cuánta IA está corriendo en tiempo real.
5. Carpeta de usuario con el nombre que vos querás
Al instalar Windows limpio, ahora podés elegir el nombre exacto de tu carpeta de usuario. Se acabaron las abreviaturas automáticas tipo “usuar~1” que nadie pidió. Un detalle chiquito, pero los que instalan Windows saben el dolor.
⚠️ Secure Boot: tenés fecha límite el 24 de junio
Este parche también trae la migración definitiva de los certificados UEFI de 2011, que expiran el 24 de junio de 2026. Si tu PC todavía usa los certificados viejos, necesitás migrar a Windows UEFI CA 2023. Ya cubrimos este tema en detalle en nuestro post sobre Secure Boot y la fecha límite de junio 2026 — revisalo si todavía no actualizaste.
🇨🇷 Impacto en Costa Rica
En América Latina, el rezago típico para aplicar parches de seguridad es de 2 a 4 semanas. Con zero-days que ya son públicos, esa ventana es un peligro real. En Costa Rica la situación tiene aristas específicas:
- 🇨🇷 Empresas con trabajo híbrido: el Remote Desktop Client tiene 11 CVEs este mes. Si tu oficina usa escritorios remotos, actualizá antes del lunes.
- 🇨🇷 Servidores IIS en pymes: muchas empresas ticas todavía corren servidores web o aplicaciones sobre Windows Server con IIS. El bug de HTTP.sys permite tumbarlos remotamente.
- 🇨🇷 Laptops con BitLocker: si usás cifrado de disco en una laptop corporativa y no activaste TPM+PIN, un robo físico expone todos tus datos. El 41% de las pymes ticas no tiene políticas de seguridad básicas (lo cubrimos acá).
- 🇨🇷 HP y Dell en oficinas ticas: este parche también corrige el bug de BIOS de HP que reportamos en mayo — si tu laptop HP tenía el problema de bloqueo, esta build es doblemente importante.
✅ Lo que tenés que hacer hoy
- ✅ Abrí Windows Update — Settings → Windows Update → Buscar actualizaciones. Instalá todo lo que aparezca. Build final debe ser ≥ 26100.8655 (24H2) o ≥ 26200.8655 (25H2).
- ✅ Activá TPM+PIN en BitLocker — si usás BitLocker, cambiá de TPM-only a TPM+PIN. Esto agrega una capa extra que los bypass conocidos no pueden saltar.
- ✅ Revisá tus servidores — si administrás un Windows Server con IIS, este parche es urgente. El bug de HTTP.sys no requiere autenticación para ser explotado.
- ✅ Verificá Secure Boot — asegurate de que tu UEFI esté usando el certificado Windows UEFI CA 2023 antes del 24 de junio.
- ✅ Hacé backup — se reportaron algunos casos de pantallazos azules con KB5094126 en entornos enterprise. No es generalizado, pero mejor prevenir.
🛒 ¿Tu laptop está protegida?
En TecniSistemas CR revisamos el estado de seguridad de tu equipo sin costo. Verificamos que BitLocker esté bien configurado, que tus parches estén al día, y que tu BIOS no tenga los bugs que han estado circulando. También hacemos upgrades de RAM y SSD si tu equipo necesita un empujón de rendimiento.
📱 Escribinos al WhatsApp y coordinamos un diagnóstico gratuito. No esperés a que un zero-day te agarre desprevenido.
❓ Preguntas frecuentes
¿Tengo que actualizar YA o puedo esperar?
Si usás BitLocker o Remote Desktop, actualizá hoy. Si sos usuario hogareño sin nada expuesto, podés esperar al finde. Pero no duermas el parche más de una semana.
¿El parche KB5094126 causa pantallazos azules?
Hubo reportes aislados en entornos enterprise con configuraciones específicas de BitLocker. Si tu equipo es una laptop común, la probabilidad es mínima. De todas formas, hacé backup antes.
¿Qué es TPM+PIN y cómo lo activo?
Es una configuración de BitLocker que pide un PIN (además del chip TPM) al encender la laptop. Se activa desde Configuración → BitLocker → Cambiar método de autenticación. Si necesitás ayuda, en TecniSistemas te lo dejamos listo.
¿Windows 10 también recibe este parche?
Sí. Todas las vulnerabilidades aplican a Windows 10 (22H2), Windows 11 (24H2 y 25H2), y Windows Server 2022/2025. Solo las features nuevas (CPU Boost, Multi-App Camera) son exclusivas de Windows 11 24H2+.
¿Las mejoras de rendimiento se notan en cualquier PC?
El CPU Boost se siente más en hardware modesto (i3, Ryzen 3, 8GB RAM). En equipos de gama alta el sistema ya era fluido, pero igual vas a notar el Start y el Search más instantáneos.
📚 Más artículos que te pueden interesar
- Alerta Secure Boot: tu PC tiene fecha límite en junio 2026 — los certificados UEFI viejos expiran este mes y hay que migrar.
- 4 de cada 10 empresas en Costa Rica no tienen antivirus: guía de ciberseguridad para pymes — cómo proteger tu negocio sin gastar una fortuna.
- HP admite que su BIOS está bloqueando equipos: cómo saber si tu laptop está afectada — si tenés HP, este parche también corrige ese bug.
📋 Fuentes
- Microsoft’s biggest-ever Patch Tuesday fixes 206 bugs, including 3 zero-days — Malwarebytes, junio 2026
- Patch Tuesday June 2026: Microsoft patches YellowKey vulnerability in BitLocker — Igor’s Lab, junio 2026
- Microsoft and Adobe Patch Tuesday, June 2026 Security Update Review — Qualys, junio 2026
- Microsoft’s June 2026 Patch Tuesday: High-stakes updates and hidden features — NotebookCheck, junio 2026
- June 2026 Patch Tuesday: 200+ Security Fixes — Windows News, junio 2026
- Microsoft Patch Tuesday Security Recap: June 2026 Edition — Arctic Wolf, junio 2026
👤 Opinión del editor — TecniSistemas CR
Es curioso: el Patch Tuesday nació por una emergencia (Blaster, 2003), y 23 años después rompe su propio récord justo cuando la seguridad vuelve a ser urgente. La diferencia es que ahora Microsoft aprovechó el parche para meter features que de verdad mejoran la experiencia. Ojalá se vuelva costumbre: seguridad + rendimiento en el mismo paquete. Porque actualizar por miedo cansa. Actualizar porque tu PC va a volar, motiva.
Si trabajás en tecnología, tenés una startup, o simplemente te…
Google y AWS regalan becas con certificación oficial para ticos.…
¿Comprar inteligencia artificial? Error. La IA es tecnología, no un…
La matriz renovable de Costa Rica atrae data centers de…